插件介绍
Patchstack 是一款专注于 WordPress 安全漏洞检测与防护的插件。它主要针对 WordPress 核心程序、插件和主题中的已知安全漏洞进行监控,帮助站长及时发现存在风险的软件组件,并采取相应的处理措施。
与一些以恶意软件扫描、文件完整性检查和感染清理为主要功能的安全插件不同,Patchstack 更侧重于漏洞管理和攻击预防。它会将网站当前安装的软件版本与自己的漏洞数据库进行匹配,一旦发现存在已知漏洞的组件,就会向站长发送提醒。
Patchstack 还提供虚拟补丁(Virtual Patching)功能。对于已经确认存在漏洞、但暂时无法立即更新的组件,可以通过针对性的防护规则拦截相关攻击请求,而不必直接修改原插件或主题的代码。
插件采用 WordPress 插件与 Patchstack 云端管理平台结合的方式。安装后需要注册账户,将网站连接到 Patchstack App,之后便可以在统一的管理界面中查看漏洞信息、接收通知和管理安全设置。
主要功能
1. WordPress 核心漏洞检测
Patchstack 可以检测 WordPress 核心程序是否存在已知安全漏洞。
WordPress 核心、插件和主题都可能因为代码缺陷而产生安全问题。如果网站长期没有更新,可能会继续运行存在已知漏洞的旧版本。
Patchstack 会识别网站当前使用的 WordPress 版本,并与漏洞数据库进行匹配,帮助站长了解核心程序是否存在已知风险。
发现漏洞后,可以在管理平台查看相关信息,并根据漏洞严重程度安排更新和修复。
2. 插件安全漏洞检测
WordPress 插件数量庞大,不同插件的开发质量和维护情况也存在差异。即使是正常使用的插件,也可能因为代码问题而出现安全漏洞。
Patchstack 会检测网站已安装的插件版本,并与漏洞数据库进行匹配。
主要包括:
- 识别存在已知漏洞的插件。
- 显示相关漏洞信息。
- 提供漏洞风险提醒。
- 通过邮件通知站长。
- 帮助确定需要优先更新的插件。
这项功能对于安装了大量插件的网站尤其有用。站长不必每天逐一检查插件的安全公告,就能通过集中管理平台了解当前网站的软件安全状况。
需要注意,免费版主要通过版本信息与漏洞数据库进行匹配,并不是对每个插件进行完整的源代码审计,也不代表能够发现所有未知漏洞。
3. WordPress 主题漏洞检测
除了插件,主题同样可能存在安全问题。
一些网站使用的主题长期没有更新,或者主题中包含第三方组件,这些因素都可能带来安全风险。
Patchstack 可以检查当前安装的主题及其版本,并识别漏洞数据库中已经记录的安全问题。
如果检测到存在漏洞的主题,站长可以根据提示更新主题,或者联系主题开发者了解修复情况。
对于使用自定义主题的网站,也需要注意:漏洞检测主要依赖能够识别的软件组件及其已知漏洞信息,并不能代替完整的代码安全审查。
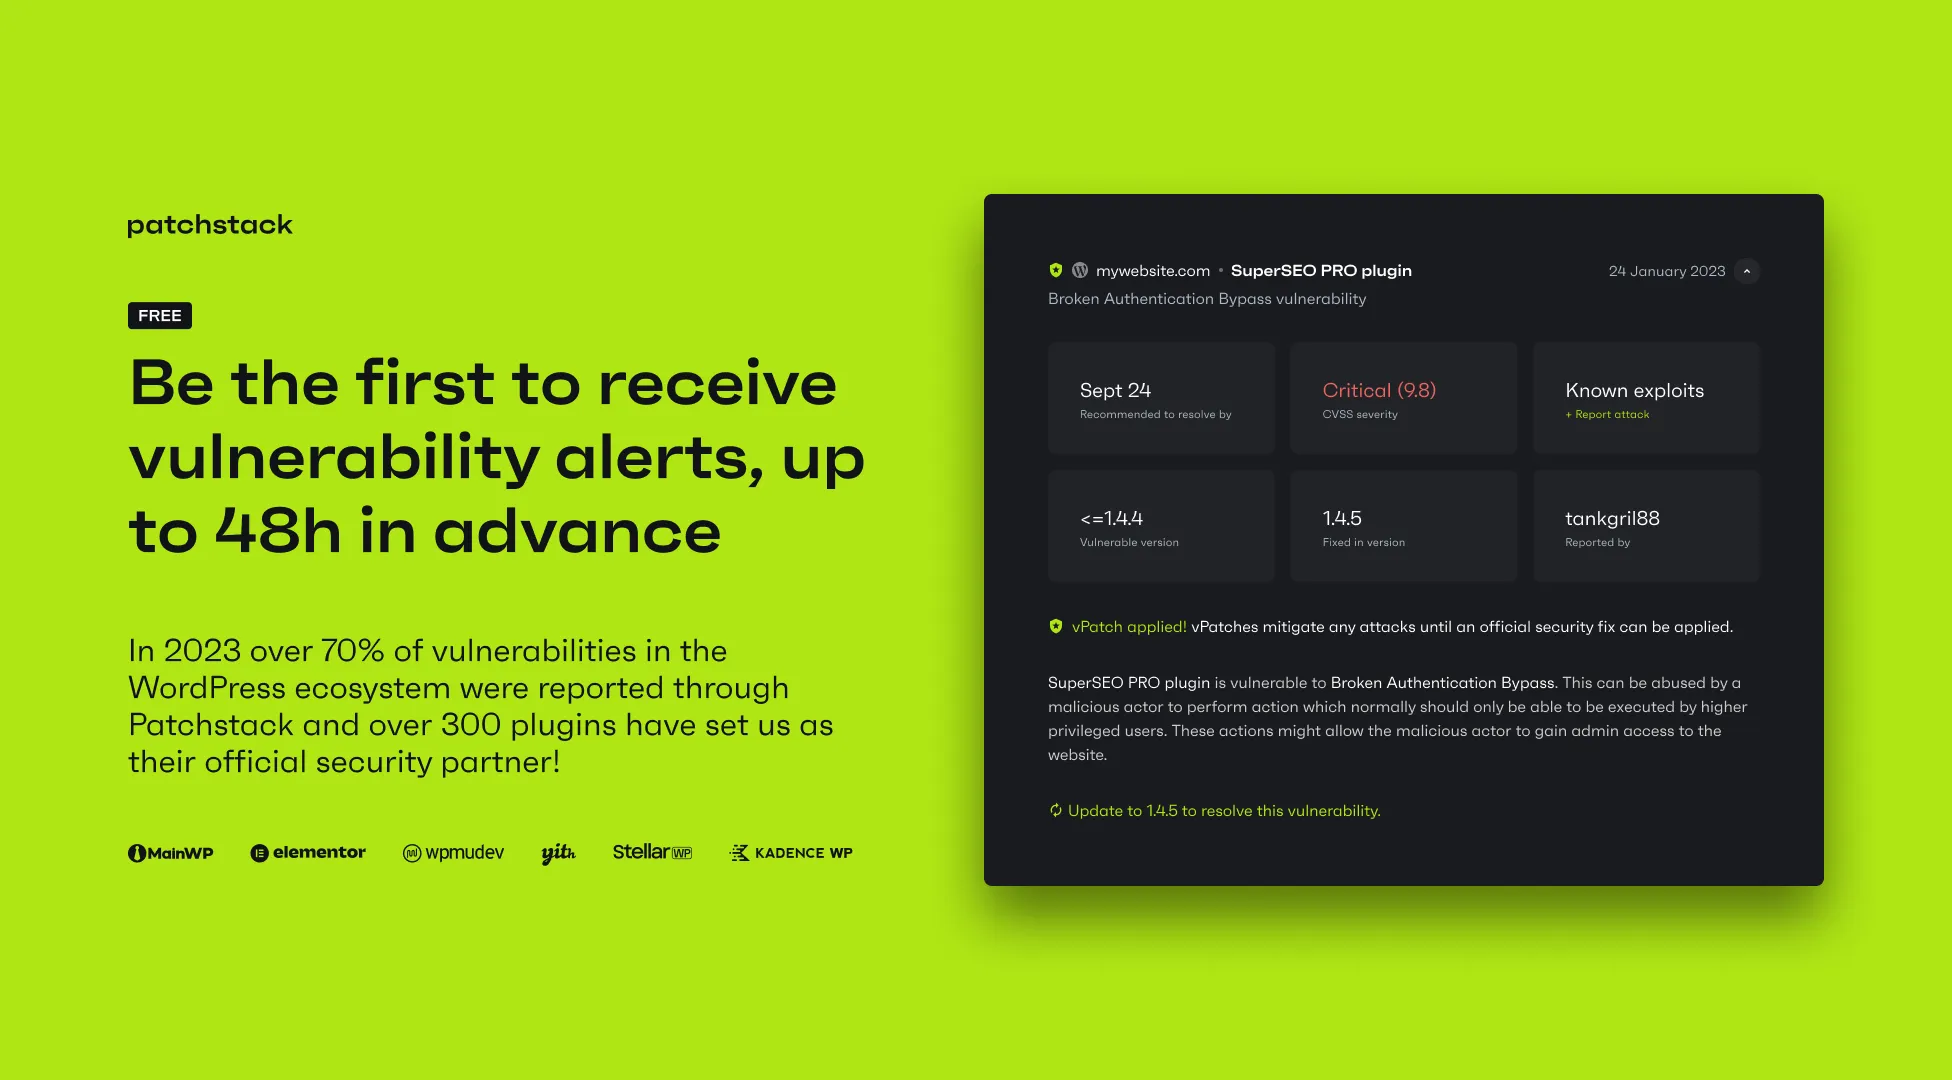
4. 提前获取漏洞预警
Patchstack 的一个特点是利用其安全研究社区收集和分析 WordPress 生态中的漏洞信息。
免费版本提供最长可提前48小时的漏洞预警能力,帮助用户在相关漏洞公开披露之前获得通知。
当安全研究人员发现新的漏洞时,Patchstack 会对相关信息进行分析,并在确认网站使用的组件受到影响时发送提醒。
这样可以缩短站长发现漏洞的时间,让网站管理员有机会提前安排更新或采取其他防护措施。
需要说明的是,48小时属于官方宣传的预警能力,并不是所有漏洞都能保证提前48小时发现或通知。
5. 自动更新存在漏洞的插件
发现存在安全漏洞的插件后,及时更新通常是最直接的修复方式。
Patchstack 支持管理 WordPress 核心、插件和主题的更新,也可以选择仅对存在漏洞的插件启用自动更新。
这种方式可以减少站长手动检查更新的工作量,尤其适合管理多个 WordPress 网站的用户。
不过,自动更新并不意味着可以完全不做检查。对于经过大量自定义修改的插件或主题,更新前仍然建议做好备份,并确认新版本不会影响网站现有功能。
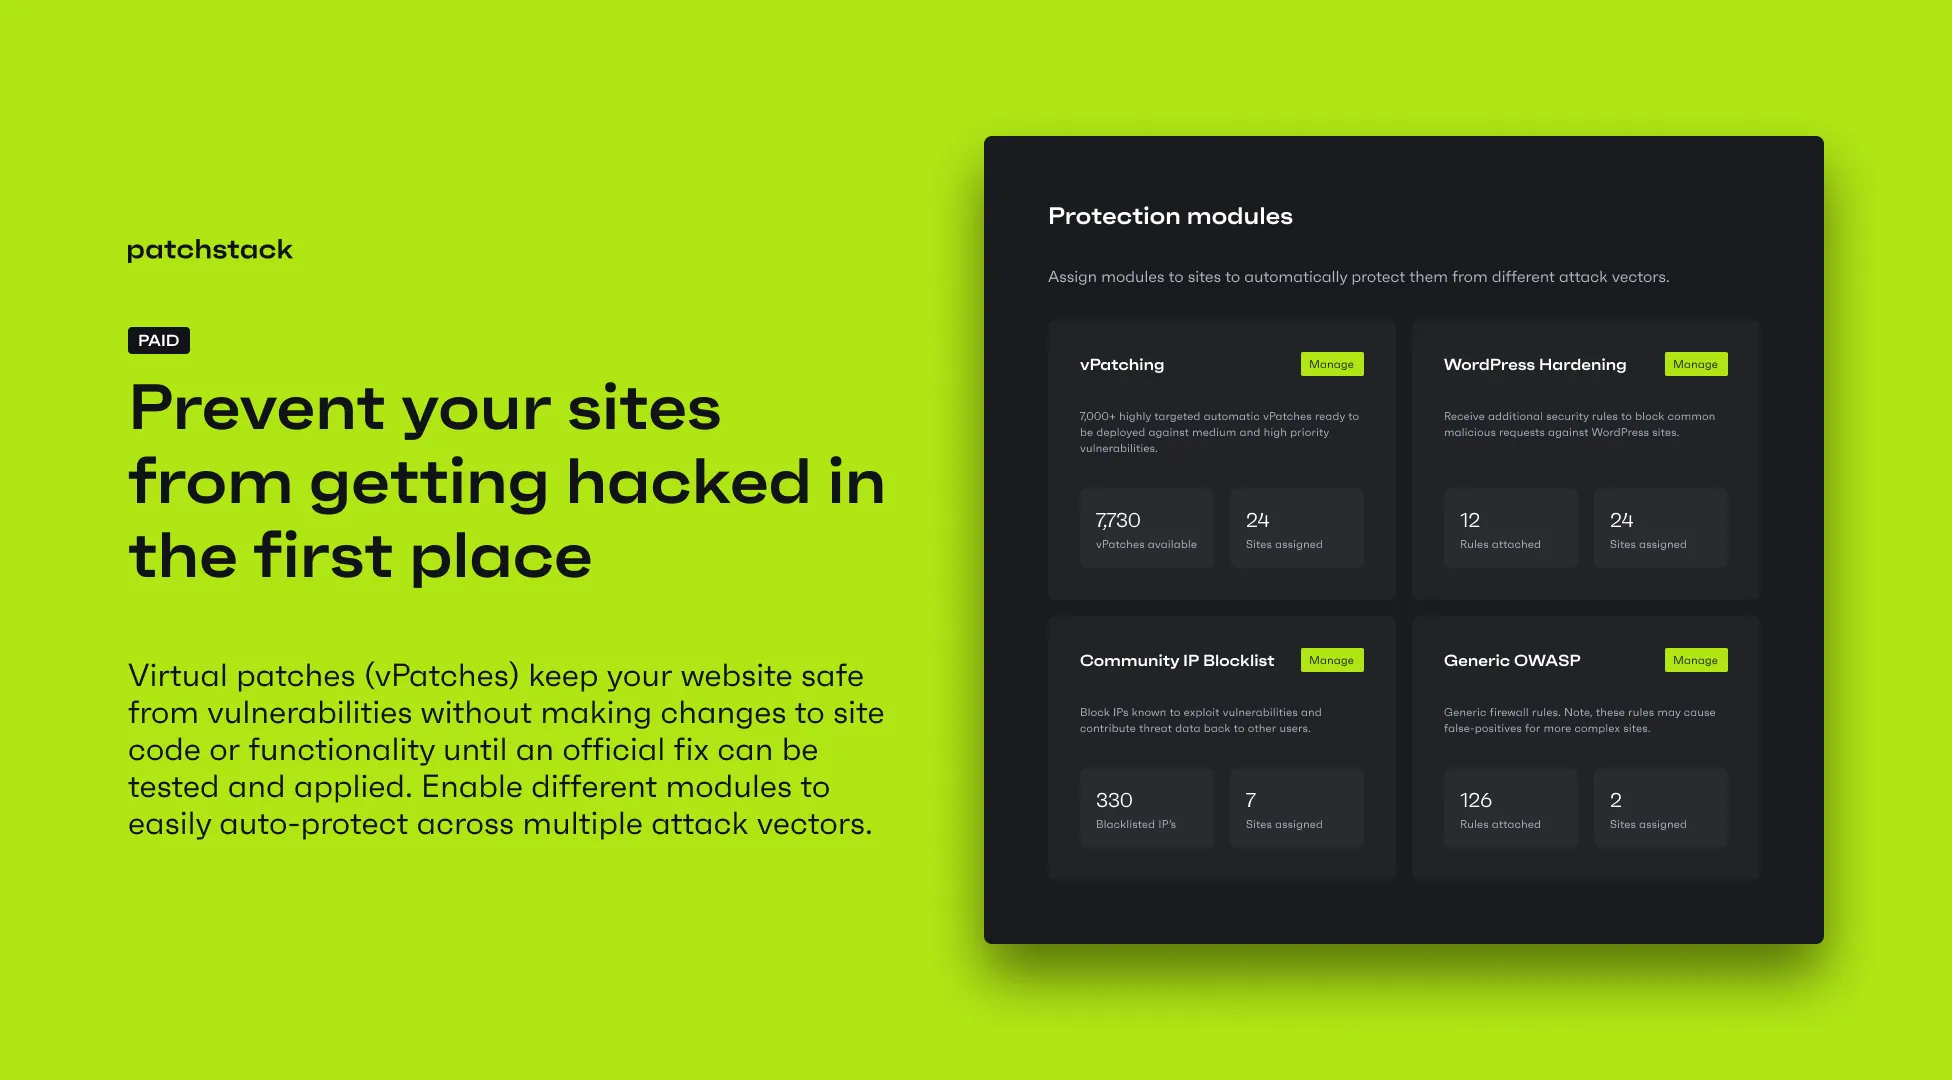
6. 虚拟补丁(vPatch)
虚拟补丁是 Patchstack 的核心付费功能之一。
传统漏洞修复通常需要等待插件或主题开发者发布新版本,然后由网站管理员完成更新。如果暂时无法更新,网站可能会在一段时间内持续暴露于已知漏洞风险中。
Patchstack 的 vPatch 采用另一种方式:当网站安装了存在特定漏洞的组件时,平台可以部署对应的安全规则,拦截针对该漏洞的攻击请求。
它的主要特点包括:
- 针对已知漏洞提供专门的防护规则。
- 根据网站实际安装的软件部署相应规则。
- 不直接修改插件或主题的源代码。
- 在官方修复版本发布后,可以继续通过正常更新完成漏洞修复。
例如,某个网站正在使用的插件被发现存在安全漏洞,但开发者暂时还没有发布修复版本。此时,虚拟补丁可以在漏洞修复版本推出之前,提供额外的攻击拦截措施。
需要注意,虚拟补丁并不等于修复了插件本身的代码漏洞。它只是通过规则降低漏洞被利用的风险,最终仍然应该更新到开发者提供的安全版本。
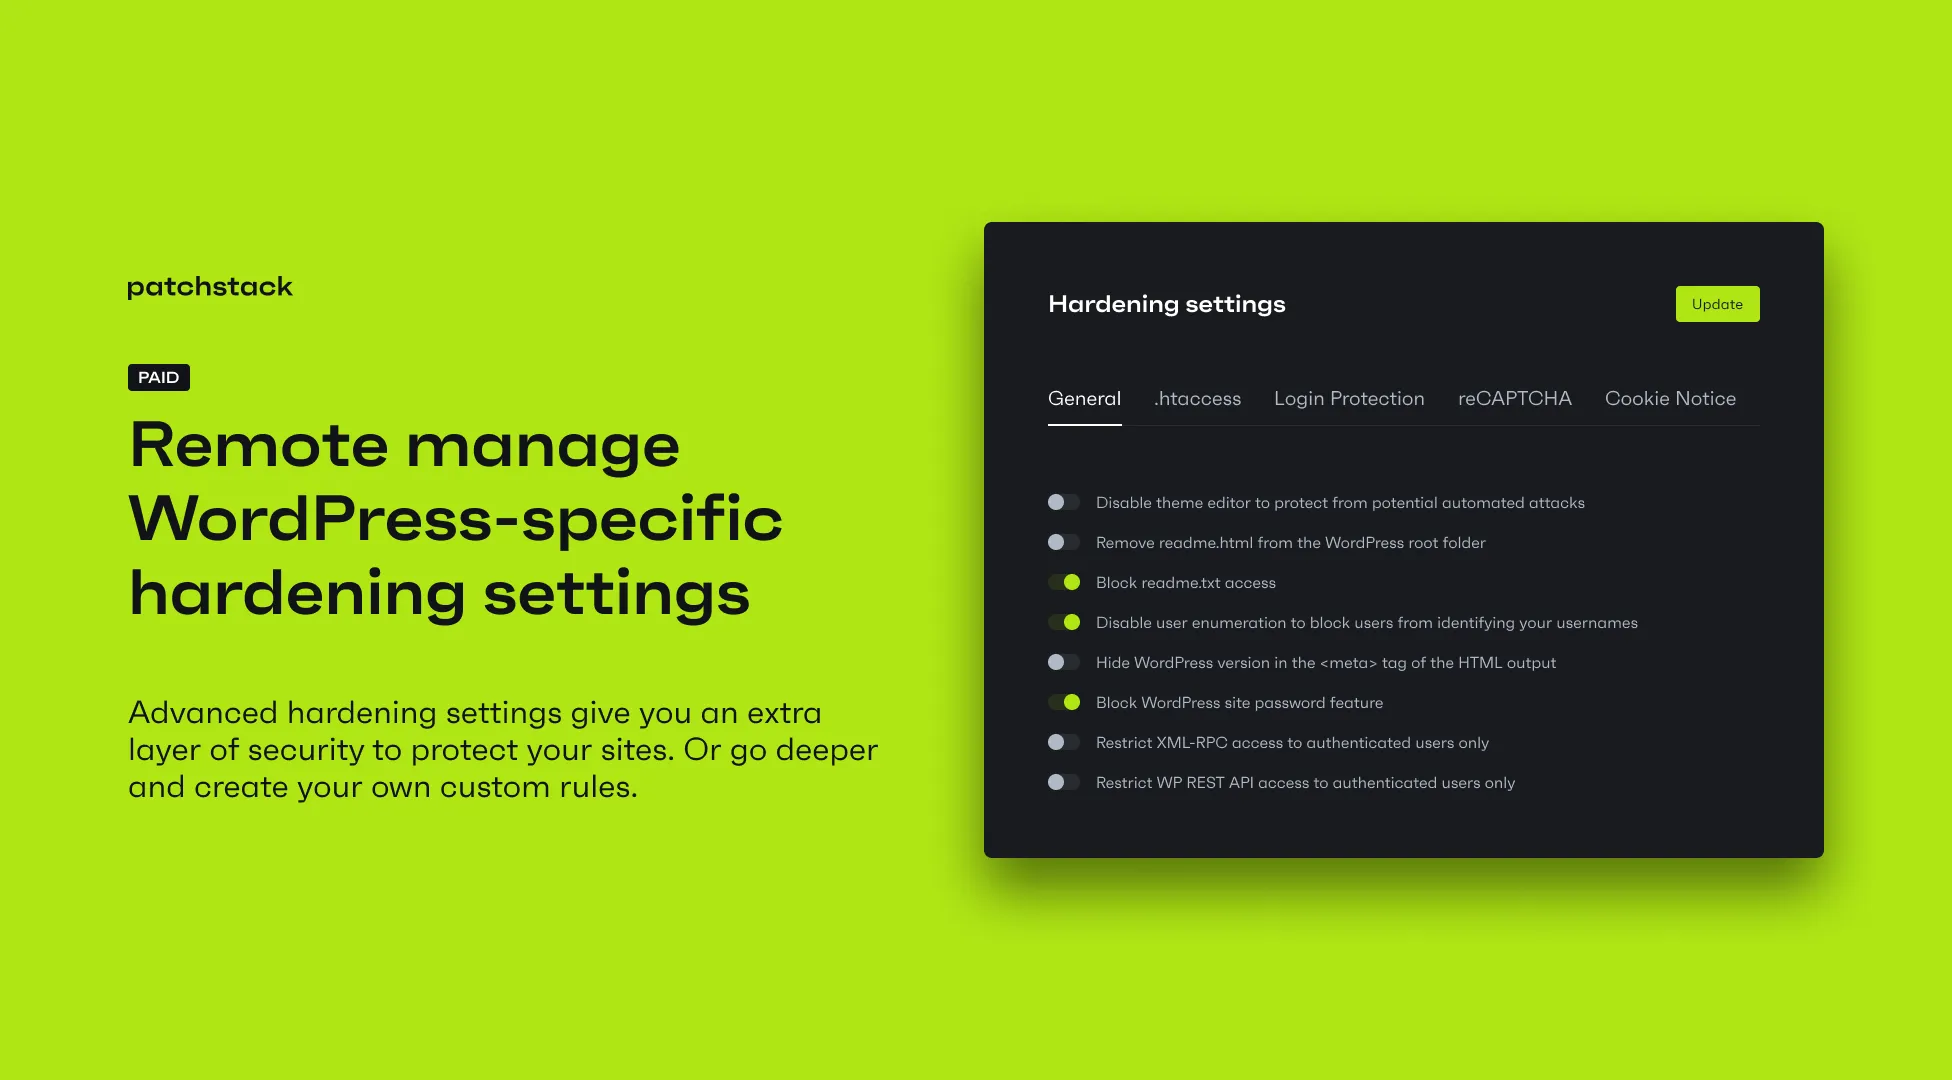
7. 高级安全加固
Patchstack 的付费套餐还提供 WordPress 安全加固模块,可以从云端管理部分安全设置。
根据套餐不同,相关功能包括:
- 登录保护。
- 双重身份验证(2FA)。
- CAPTCHA 验证。
- .htaccess 安全设置。
- 社区恶意 IP 地址拦截名单。
- 自定义防火墙规则。
这些功能可以从不同方面增加网站的安全防护能力。
例如,双重身份验证可以为账户登录增加额外验证步骤;登录保护可以帮助减少异常登录尝试;CAPTCHA 则可以用于降低自动化程序提交表单或登录请求的影响。
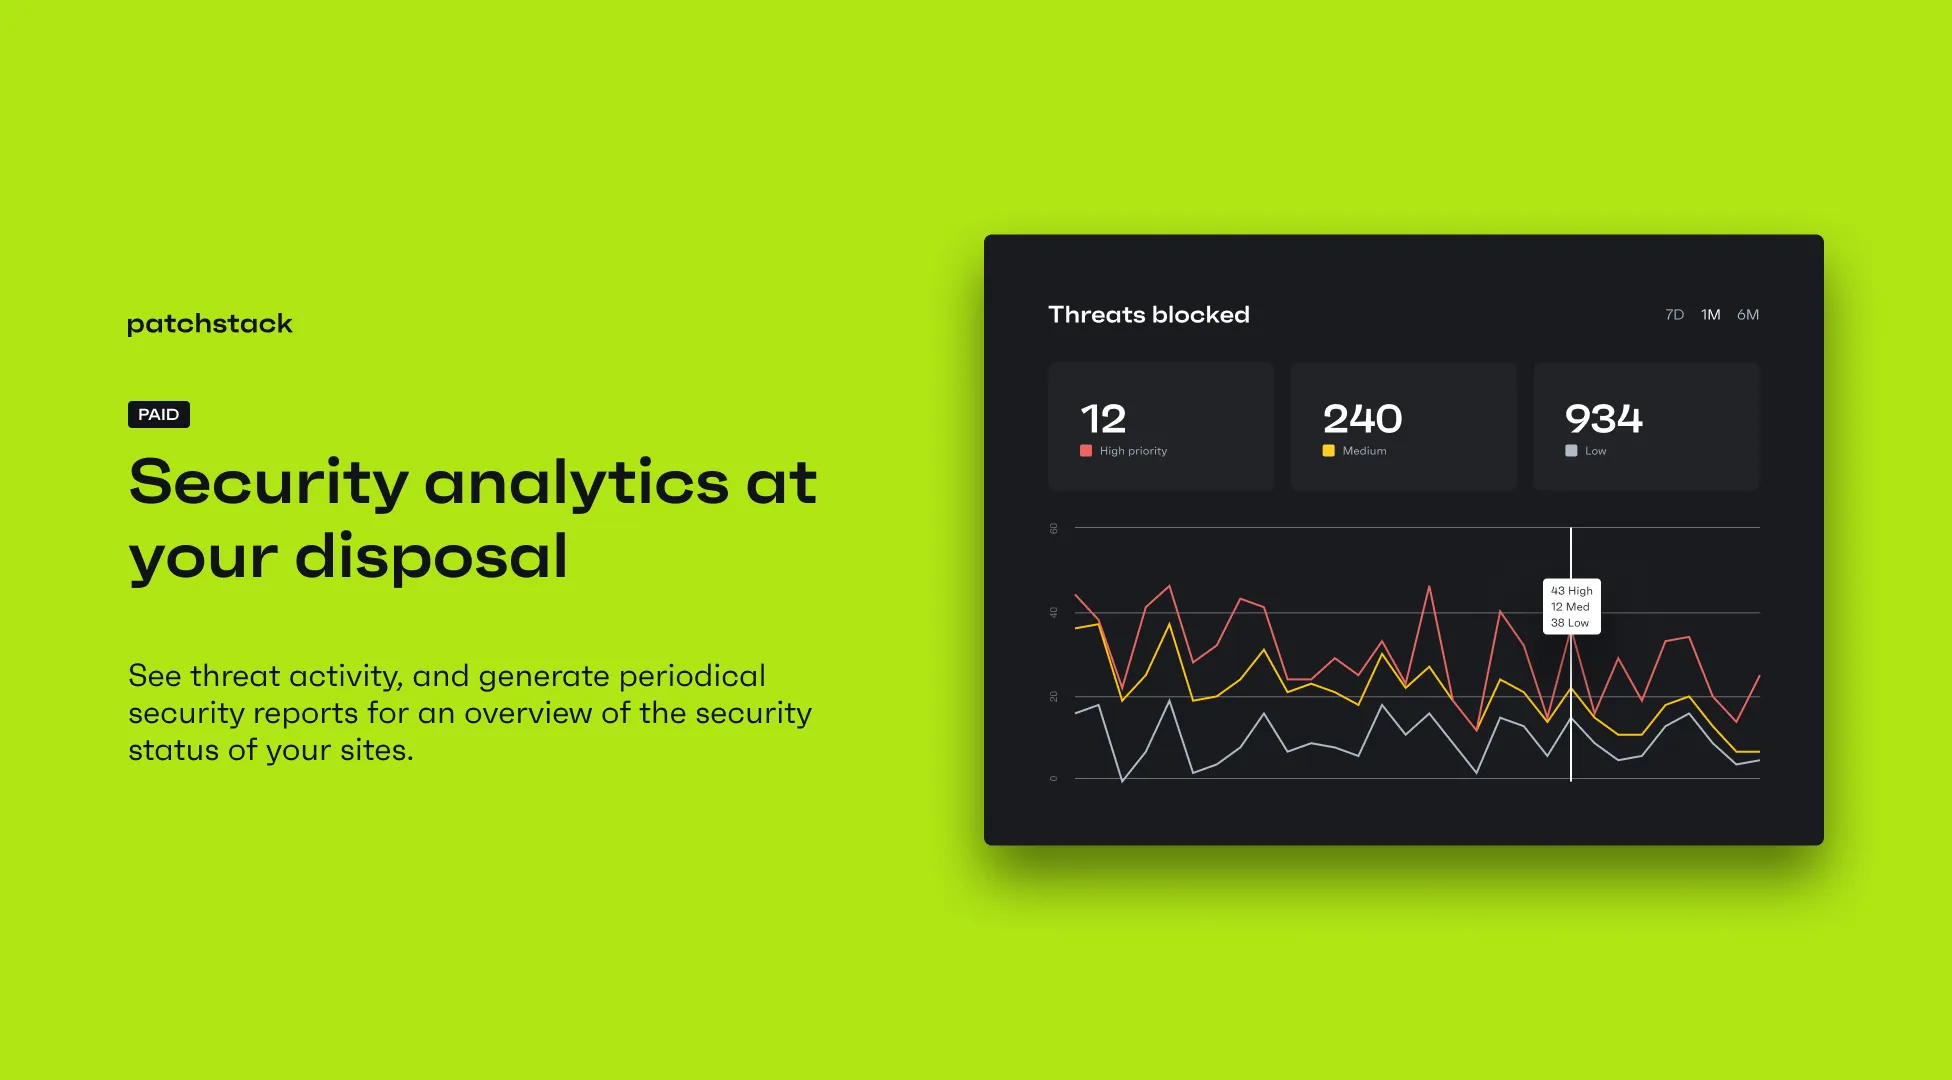
8. 安全报告与活动日志
Patchstack 提供网站安全状态报告,可以查看网站当前存在的漏洞以及相关防护情况。
主要包括:
- 网站当前的软件安全状态。
- 已发现漏洞及其风险信息。
- 安全防护规则的相关记录。
- 网站安全活动日志。
- PDF 格式的安全快照报告。
付费套餐还支持定期生成和发送安全报告,并提供更多自定义通知方式。
如果是为客户维护 WordPress 网站的开发者或代理机构,可以利用这些报告向客户展示网站的安全状态和维护情况。
9. 多网站集中管理
Patchstack 使用云端管理平台,可以将多个 WordPress 网站添加到同一个账户中。
连接之后,站长可以在统一的管理界面查看不同网站的漏洞信息、更新状态和安全提醒。
对于管理多个网站的开发者、网站维护人员和代理机构,这种集中管理方式能够减少逐个登录 WordPress 后台的工作量。
免费 Personal 套餐支持最多3个网站,更多网站则需要根据套餐进行扩展。
免费版与付费版区别
Patchstack 提供免费的 Personal 套餐,以及 Developer、Enterprise 等付费方案。
免费版主要负责漏洞检测、通知和更新管理;付费版则进一步提供虚拟补丁、防火墙规则和高级安全加固功能。
| 功能 | Personal 免费版 | 付费版 |
|---|---|---|
| WordPress 核心漏洞检测 | 支持 | 支持 |
| 插件漏洞检测 | 支持 | 支持 |
| 主题漏洞检测 | 支持 | 支持 |
| 漏洞邮件提醒 | 支持 | 支持 |
| 最多48小时提前预警 | 支持 | 支持 |
| 远程更新管理 | 支持 | 支持 |
| 漏洞插件自动更新 | 支持 | 支持 |
| 安全状态报告 | 支持 | 支持 |
| 虚拟补丁 vPatch | 需单独付费 | 支持 |
| 高级安全加固 | 不支持 | 支持 |
| 双重身份验证 | 不支持 | 支持 |
| CAPTCHA | 不支持 | 支持 |
| 社区 IP 拦截名单 | 不支持 | 支持 |
| 自定义防火墙规则 | 不支持 | 支持 |
| 定期 PDF 报告 | 不支持 | 支持相应套餐 |
| Slack 通知 | 不支持 | 支持相应套餐 |
免费版最多可以在 Patchstack App 中管理3个网站,并提供漏洞检测和邮件通知。
如果只需要了解网站使用的插件、主题和 WordPress 核心是否存在已知漏洞,免费版已经可以满足基本需求。
如果希望在漏洞修复版本发布之前就拦截攻击,或者需要双重验证、登录保护和自定义防火墙规则,则需要使用付费功能。
另外,免费用户也可以按网站单独购买 vPatching 服务,官方插件页面列出的价格为每个网站每月5美元,具体价格和可用功能以官方套餐页面为准。
安装与使用
Patchstack 与普通的纯本地 WordPress 安全插件有所不同,使用时需要连接开发者提供的云端管理平台。
具体步骤如下:
- 登录 WordPress 网站后台。
- 进入「插件」-「安装插件」。
- 搜索「Patchstack」。
- 找到插件后点击「安装」,然后启用。
- 访问 Patchstack 官方网站,注册一个账户。
- 登录 Patchstack App,选择添加网站。
- 按照平台提示安装并连接 WordPress 插件。
- 将平台提供的 API Key 填入 WordPress 插件,完成网站连接。
连接成功后,Patchstack 会识别网站当前安装的 WordPress 核心、插件和主题,并与漏洞数据库进行匹配。
之后可以进入 Patchstack App 查看漏洞列表、风险信息和更新状态。
如果检测到存在漏洞的组件,建议优先处理高风险项目,并尽快更新到开发者提供的安全版本。
使用注意事项
1. 免费版不包含防火墙和虚拟补丁
这是使用 Patchstack 时需要特别注意的地方。
免费版主要负责发现漏洞并发送提醒,并不会自动拦截针对漏洞的攻击请求。真正的虚拟补丁和高级防护功能需要付费开通。
因此,不要把安装免费版理解为网站已经获得了完整的漏洞攻击防护。
2. 漏洞检测不等于完整安全扫描
Patchstack 免费版主要将网站安装的软件版本与漏洞数据库进行匹配,不会对整个网站进行全面的外部安全扫描,也不能代替恶意软件检测、文件完整性检查和服务器安全审计。
如果网站需要更全面的安全管理,可以根据实际情况搭配其他安全工具。
3. 发现漏洞后仍然需要及时更新
虚拟补丁可以帮助降低已知漏洞被利用的风险,但不能代替正式的软件更新。
一旦插件或主题开发者发布修复版本,仍然建议尽快更新,不要长期依赖虚拟补丁。
4. 需要连接 Patchstack 云端账户
插件需要与 Patchstack App 通信,才能获取漏洞信息并进行集中管理。
使用时需要提供网站域名、安装的软件信息及相关活动记录等数据,建议提前了解官方隐私政策和数据处理说明。
5. 避免重复启用相同的安全功能
如果网站已经安装其他安全插件,并且启用了登录保护、IP 拦截、CAPTCHA 或防火墙功能,使用 Patchstack 的相关付费模块时需要检查是否存在功能重叠。
多个安全插件同时处理相同请求,有时可能产生规则冲突或误拦截。建议根据实际需求选择功能,避免重复配置。
总结
Patchstack 是一款与传统恶意软件扫描插件定位不同的 WordPress 安全工具。它更关注核心程序、插件和主题中的已知漏洞,通过漏洞数据库匹配、邮件提醒和远程更新管理,帮助站长及时发现网站存在的安全风险。
免费版已经提供了比较实用的漏洞检测和通知功能,适合希望定期了解网站软件安全状态的站长。如果需要在正式修复版本发布之前拦截漏洞攻击,还可以考虑付费版提供的虚拟补丁和高级安全加固功能。
对于安装了较多插件、长期维护多个 WordPress 网站的用户,Patchstack 可以作为日常安全管理工具的一部分,但仍然不能替代及时更新、定期备份和服务器层面的安全维护。